社内でCopilotを使い始めたいのに、入力した情報が外に漏れないか不安で、導入の判断が止まっていないでしょうか。
結論から言うと、Microsoft 365 Copilotは入力データをAIの学習に使わず、外部への流出を防ぐ仕組みも備えています。Microsoft Copilotの法人向けで本当に注意したいのは、社内の共有設定が広すぎて見えるべきでない人に情報が見えることです。
この記事では、漏洩が起きる3つの経路と、管理者と利用者それぞれの対策を整理します。読み終えるころには、社内で何から見直せばよいかが分かります。
Microsoft 365 Copilotは入力データをAIの学習に使わない
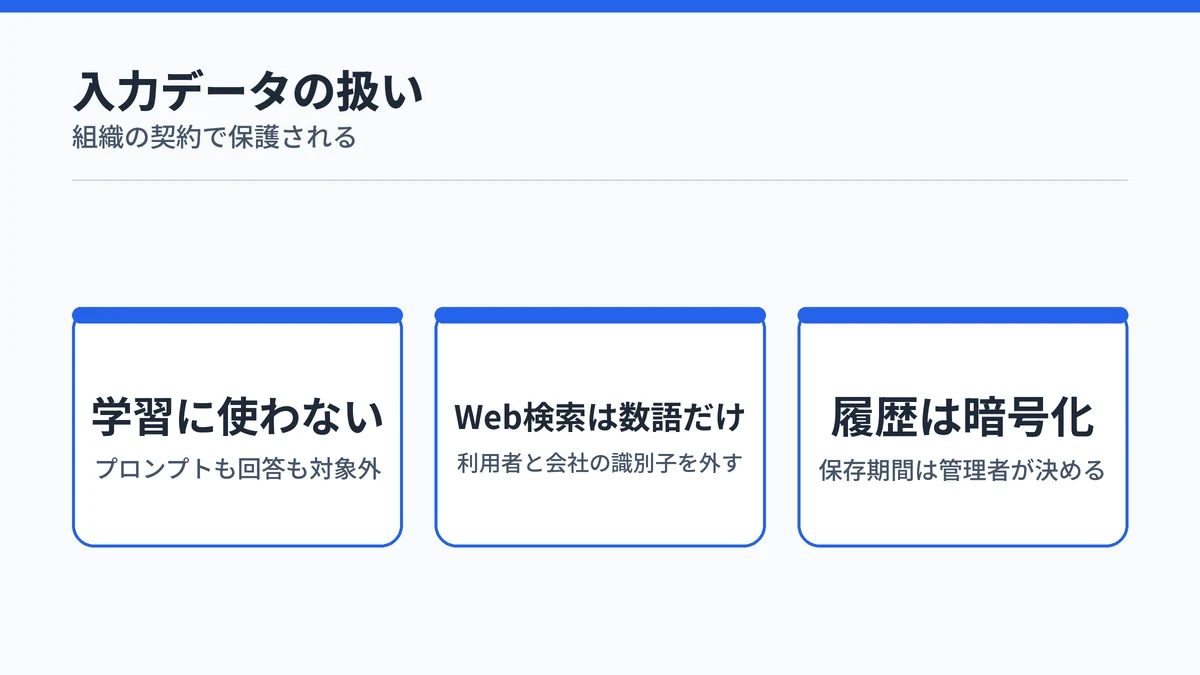
Microsoft 365 Copilotは、入力したプロンプトと回答、社内のメールやファイルのデータを、AIの基盤モデルの学習に使いません。組織で使う場合はMicrosoftがデータ処理者となり、ExchangeのメールやSharePointのファイルと同じ契約上の保護が適用されます。
Microsoft Learnのデータとプライバシーのページは、Microsoft Graph経由でアクセスされるプロンプト、応答、データは基礎LLMのトレーニングに使用されないと明記しています。Microsoft Graphは、メールやチャット、ドキュメントなど、利用者が閲覧できる社内データにCopilotがアクセスするための仕組みです。
同じページによると、Azure OpenAIにある人によるコンテンツのレビューも、Copilotのサービスではオプトアウトされています。入力した内容をMicrosoftの担当者が読んでAIの改善に使う心配はないと考えてよいでしょう。学習に使わないといった保護は、職場のアカウントで使うMicrosoft 365 Copilot Chatの使い方で紹介しているCopilot Chatにも適用されます。
Web検索に送られるのは数語のクエリだけ
CopilotがWeb検索を使うとき、外部のBing検索に送られるのはプロンプト全文ではありません。Microsoft Learnのエンタープライズ データ保護のページによると、送られるのはプロンプトから作られた数語の検索クエリです。
このクエリは、利用者と会社の識別子を取り除いた状態で送られ、広告主とは共有されません。基盤モデルの学習にも使われません。
ただしBing検索はMicrosoft 365とは別に動くサービスで、Microsoftは独立した立場でデータを扱います。社外に出したくない語句を含む質問では、Web検索を使わない運用も検討できます。
やり取りの履歴は暗号化して保存される
Copilotとのやり取りは、プロンプトと回答の履歴として保存されます。Microsoft Learnによると、この履歴は保存中も暗号化され、AIの学習には使われません。
保存された履歴は、管理者がMicrosoft Purviewやコンテンツ検索で確認でき、保持ポリシーで保存期間も決められます。利用者は、マイ アカウント ポータルから自分の履歴を削除できます。会社のアカウントでの入力は、メールと同じく業務の記録として残ると考えておきましょう。
Microsoft 365 Copilotの漏洩は社内の見えすぎから起きる
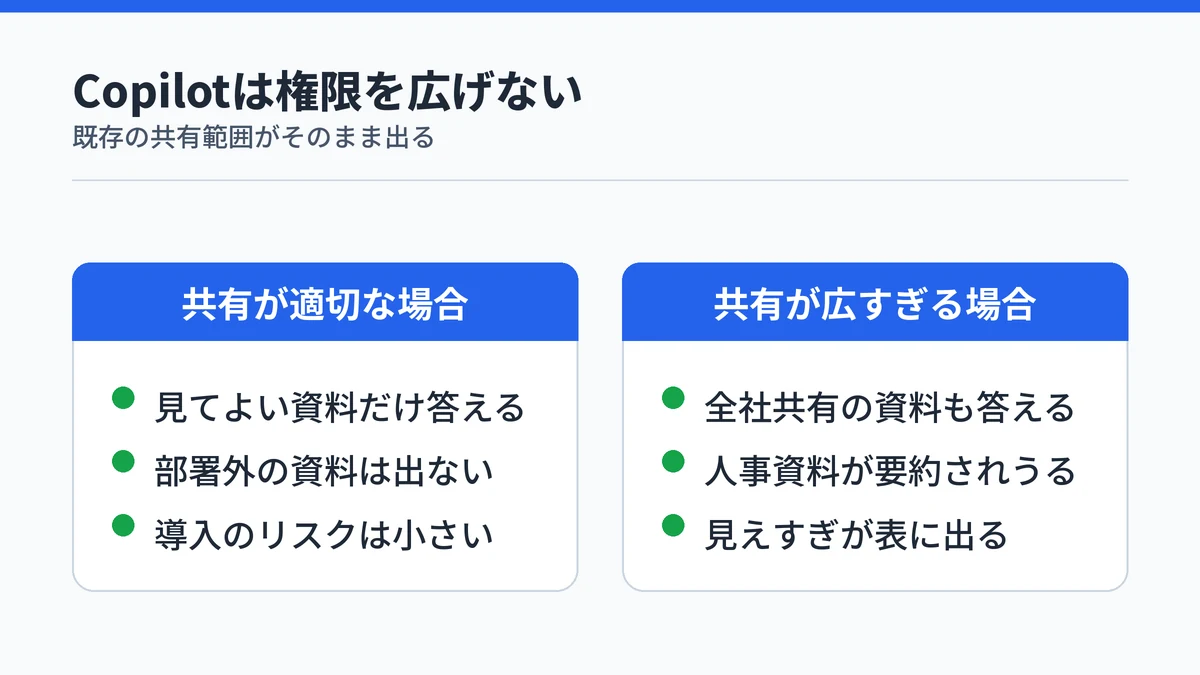
Microsoft 365 Copilotの情報漏洩で最も起きやすいのは、外部への流出ではなく、社内で本来見えるべきでない人に情報が見えてしまうことです。Copilotは利用者が閲覧できるデータの範囲で答えるため、共有設定が広すぎると、その広さがそのまま回答に表れます。
Microsoft Learnによると、Copilotは利用者が少なくとも表示のアクセス許可を持つ社内データだけを表示します。すべてのプロンプトは、質問した利用者のセキュリティの範囲で実行されます。つまりCopilotが新しく権限を広げるわけではなく、もともと開ける状態だったファイルを見つけやすくするのです。
問題になるのは、本来見せる必要のない範囲までアクセス権が広がっている状態で、これを過剰共有と呼びます。たとえば全社に共有されたままの人事資料があれば、これまで誰も気づかなかったファイルでも、Copilotに尋ねれば要約されて出てきます。Microsoft Learnのセキュリティのページも、共有されすぎたコンテンツはCopilotの結果に影響し、リスクを高めると注意しています。
Microsoft 365 Copilotで情報漏洩が起きる3つの経路
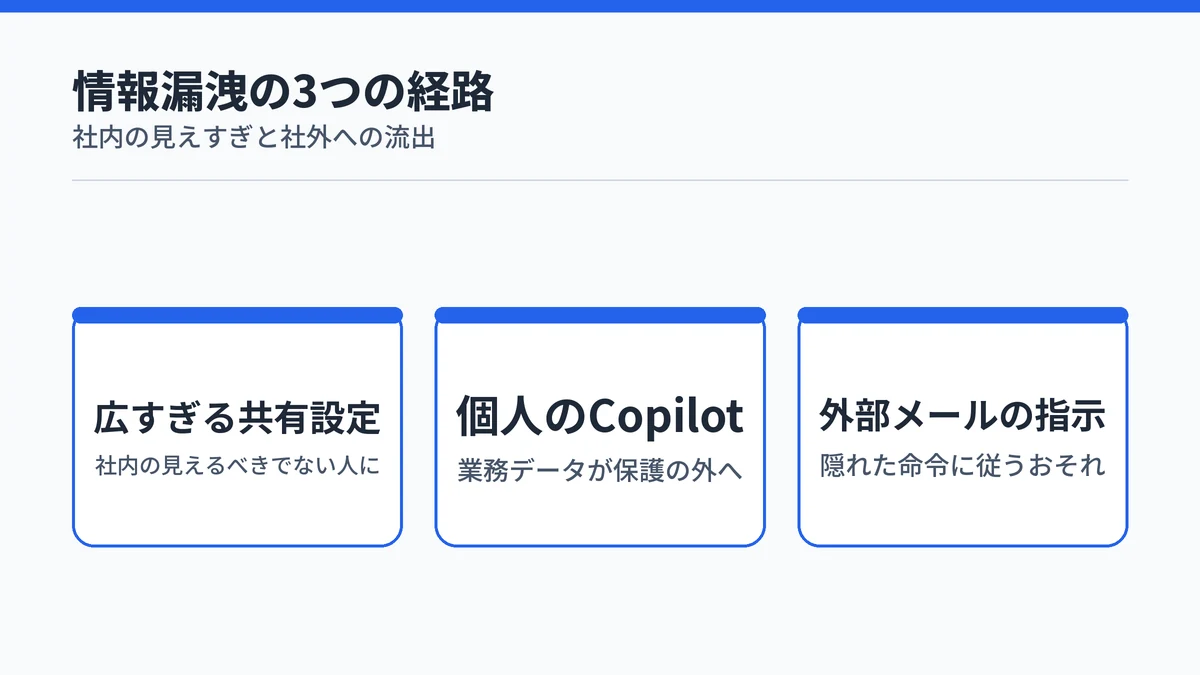
Microsoft 365 Copilotで情報漏洩につながる経路は、次の3つです。
- 経路1:共有設定が広すぎて、社内の見えるべきでない人に見える
- 経路2:社員が個人向けのCopilotに業務データを入れる
- 経路3:外部から届いたメールの隠れた指示にCopilotが従う
1つ目は社内での見えすぎ、2つ目と3つ目は社外への流出につながります。対策の担い手も異なるので、経路ごとに分けて押さえておきましょう。
経路1:広すぎる共有設定で社内に見える
1つ目の経路は、SharePointやOneDriveの共有設定が広すぎることです。Microsoft Learnによると、SharePointは既定で共有設定を最も寛容なオプションにしているため、何も見直さずに使っていると共有範囲が広がりがちです。
「組織内のすべてのユーザー」向けのリンクで共有した資料や、所有者のいない古いサイトは、気づかないうちに全社から開ける状態のまま残っていることがあります。Copilotを導入すると、こうしたファイルが質問ひとつで回答に混ざるので、導入前の棚卸しが欠かせません。
経路2:個人のCopilotに業務データを入れる
2つ目の経路は、社員が会社のアカウントではなく、個人のMicrosoftアカウントで使うCopilotに業務データを入力することです。Microsoft公式サポートのプライバシーのFAQによると、個人向けのCopilotでは、オプトアウトした人などを除き、会話のデータがAIのトレーニングに使われます。
組織のMicrosoft Entra IDアカウントでサインインした人はこの対象から外れます。個人アカウントで入力した業務データは、会社の契約による保護の外に出てしまうわけです。
個人向けで学習を止める手順は、Copilotに学習させない設定と個人と法人の違いにまとめています。個人向けの無料版と有料版の違いは、Microsoft Copilotの無料版と有料版の違いで確かめられます。
経路3:外部メールの隠れた指示に従う
3つ目の経路は、外部から届いたメールや文書に、Copilotへの指示が隠れて書き込まれているケースです。これはプロンプトインジェクションと呼ばれる攻撃で、Copilotがメールを要約する際に、その指示に従ってしまうおそれがあります。
Microsoft Learnによると、Copilotはプロンプトインジェクションを検出する分類器などで、危険な入力をモデルの実行前にブロックします。ただし、この分類器はすべての場面で使えるとは限らないとも書かれています。後述するDLPで外部メールをCopilotの根拠から外す設定が、追加の備えになります。
Microsoft 365 Copilotの脆弱性EchoLeakは修正済み
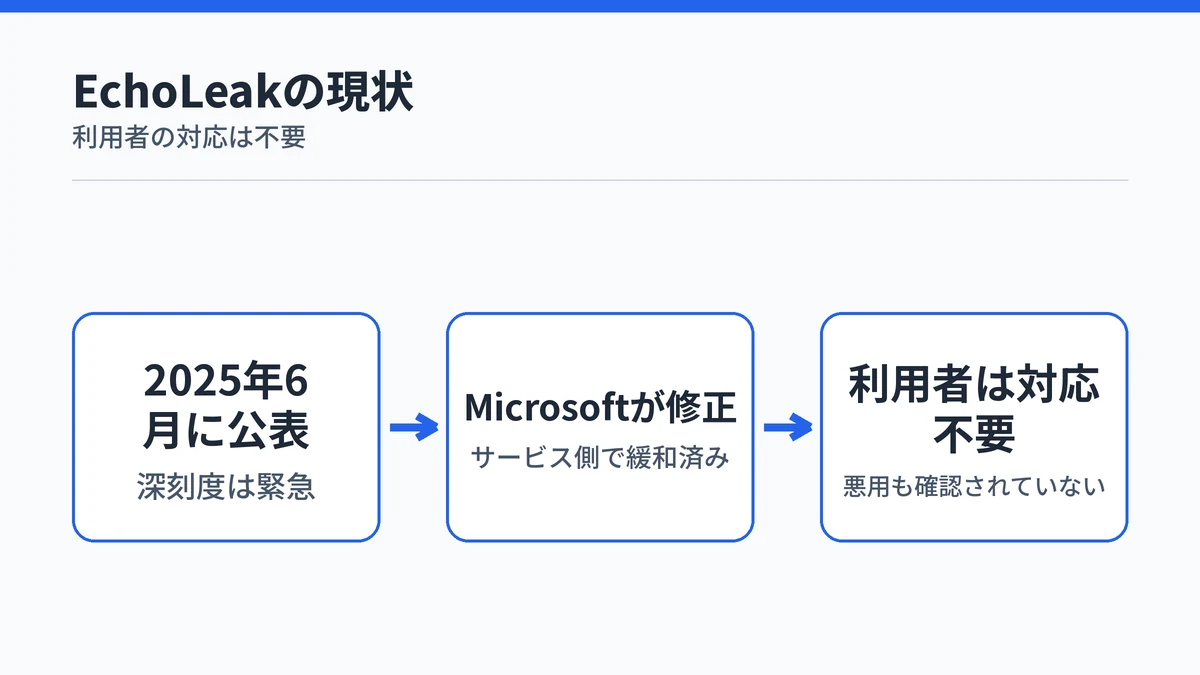
2025年に公表されたMicrosoft 365 Copilotの脆弱性EchoLeak(CVE-2025-32711)は、Microsoftがサービス側ですでに修正済みです。利用者が取るべき対応はありません。Microsoftは悪用は確認されていないと公表しています。
Microsoft Security Response Centerの更新ガイドによると、この脆弱性は2025年6月11日に公開されました。Copilotへの指示を悪用して情報が漏れるおそれがあるもので、深刻度は緊急、CVSSのスコアは9.3です。
一方で同じ更新ガイドは、Microsoftがすでに完全に緩和しており、利用者が取るべき対応は無いと明記しています。公開時点で悪用も確認されていません。過去の脆弱性の報道を理由に導入を止めるより、経路3のような攻撃に備えて外部メールの扱いを決めておく方が現実的です。
Microsoft 365 Copilotの漏洩対策は管理者の権限整理から始める
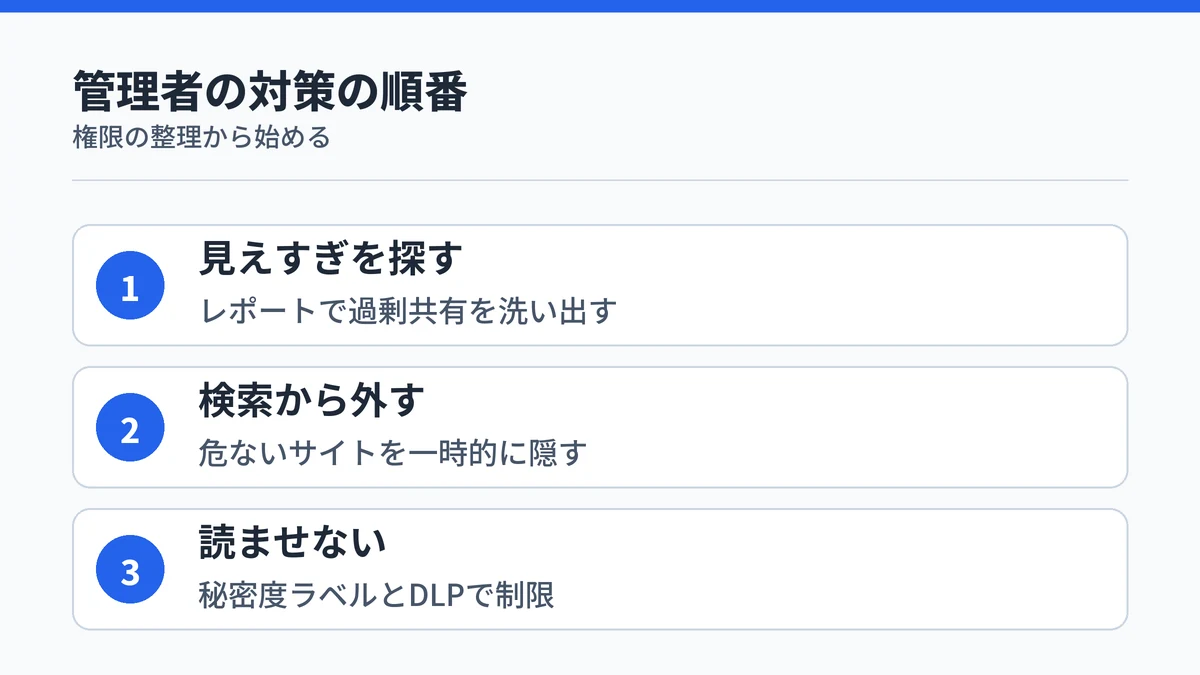
Microsoft 365 Copilotの情報漏洩対策は、管理者がSharePointとOneDriveの共有状況を洗い出し、権限を絞るところから始めます。そのうえで、急ぎで隠したいサイトをCopilotの検索対象から外し、秘密度ラベルとDLPでCopilotに読ませない情報を決めます。
Microsoft 365 管理センターの「Copilot」から「概要」「セキュリティ」へ進むと、Copilotセキュリティ ダッシュボードで過剰共有やDLPの状況をまとめて確認できます。表示にはグローバル閲覧者、変更にはAI管理者のロールが必要です。使える機能は契約しているプランによって異なるので、自社のプランで使える機能を先に確かめておくと計画を立てやすくなります。
対策1:見えすぎのサイトをレポートで探す
最初の対策は、過剰共有になっているサイトを見つけることです。SharePoint管理センターの「SharePoint 高度な管理」には、データ アクセス ガバナンス レポートやコンテンツ管理評価がそろっています。
| レポート・機能 | 分かること |
|---|---|
| サイトのアクセス許可のレポート | 全サイトのアクセス権の現状 |
| 組織全体への共有のレポート | 過去28日間に全社へ共有された上位100サイト |
| 共有リンクのレポート | 共有リンクが多く作られたサイト |
| コンテンツ管理評価 | 過剰共有や所有者のいないサイトと改善策 |
Microsoft Learnの前提条件のページによると、組織の誰か1人にCopilotのライセンスが割り当てられていれば、Copilotの展開を支えるSharePoint 高度な管理の機能を使えます。ただし土台となるMicrosoft 365のプランにも条件があるため、前提条件のページで自社のプランを確かめてください。見つかったサイトは、サイト アクセス レビューで所有者に権限の見直しを依頼できます。
対策2:危ないサイトをCopilotの検索から外す
権限の見直しには時間がかかります。急いで隠したいサイトには、制限付きコンテンツ検出を使います。Microsoft Learnによると、この機能はサイトのアクセス許可を変えずに、Copilotや組織全体の検索にコンテンツを表示させないためのものです。
設定は、SharePoint管理センターの「サイト」から「アクティブ サイト」を開き、対象サイトの「設定」タブで「コンテンツの検出を制限する」をオンにします。特定のグループ以外を締め出したい場合は、制限付きアクセス制御でサイトに入れる人をグループ単位に絞れます。
管理センターの画面や設定の名前は更新されることがあるので、操作の前に公式の手順ページで最新の案内を確かめてください。
対策3:ラベルとDLPでCopilotに読ませない
3つ目の対策は、Microsoft Purviewの秘密度ラベルとデータ損失防止(DLP)で、Copilotに使わせない情報を決めることです。秘密度ラベルは、ファイルやメールに「社外秘」などの分類を付ける仕組みです。Microsoft Learnによると、DLPのポリシーでCopilotに次の制限をかけられます。
- 秘密度ラベル付きのファイルやメールを、回答の作成に使わせない
- カード番号などの機密情報を含むプロンプトに、回答させない
- 機密情報を含むプロンプトでは、外部のWeb検索を使わせない
- 社外から届いたメールを、回答の根拠や要約に使わせない
このうち、機密情報を含むプロンプトの停止と外部メールの除外はプレビュー段階です。DLPはプロンプトに直接アップロードしたファイルの中身までは検査できません。ポリシーの変更がCopilotに反映されるまで、最大4時間かかる場合がある点も覚えておきましょう。
Microsoft 365 Copilotの利用者は3つの習慣で漏洩を防ぐ
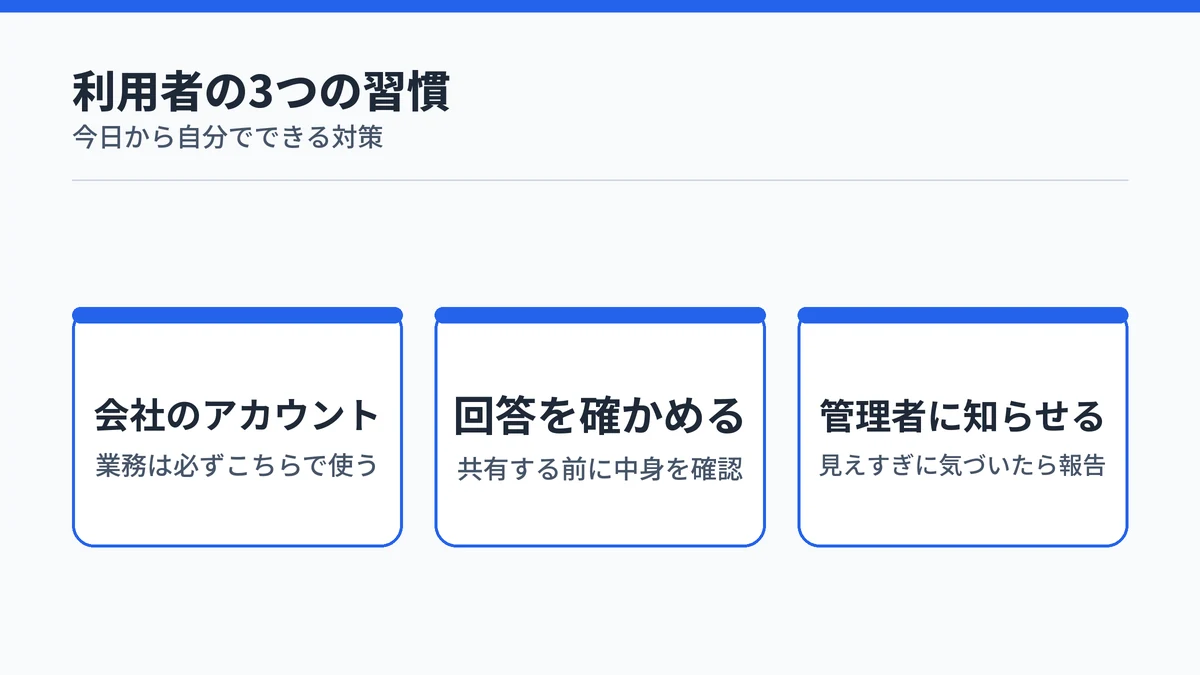
Microsoft 365 Copilotの利用者が自分でできる対策は、次の3つです。
- 業務では必ず会社のアカウントでサインインして使う
- Copilotの回答は内容を確かめてから社内外に共有する
- 見えるはずのない資料が出てきたら管理者に知らせる
1つ目は、経路2の持ち出しを防ぐ基本です。2つ目について、Microsoft Learnは、生成AIの回答が100%事実である保証はないとし、送る前に利用者が確認するよう求めています。回答に紛れ込んだ社外秘の情報を、そのまま取引先へのメールに貼らないことも漏洩対策になります。
3つ目は、過剰共有に最初に気づけるのが利用者だからです。Copilotの回答に他部署の人事情報などが出てきたら、黙って閉じずに管理者へ伝えましょう。自分の会話履歴を消したいときは、Microsoft Copilotの履歴を削除する手順で確認できます。
Microsoft 365 Copilotのセキュリティに関するよくある質問
Microsoft 365 Copilotで実際に情報漏洩の事例はありますか?
Microsoftが公表している範囲では、悪用が確認された事例はありません。2025年6月に公表された脆弱性EchoLeak(CVE-2025-32711)も、Microsoftの更新ガイドでは悪用は「いいえ」とされ、サービス側で修正済みです。ただし社内の共有設定が広いまま使えば、見えるべきでない人に情報が見える事態は起こりえます。
Microsoft 365 Copilot Chatでも同じデータ保護を受けられますか?
受けられます。Microsoft Learnによると、職場のアカウントで使うMicrosoft 365 Copilot Chatにも、Microsoft 365 Copilotと同じエンタープライズ データ保護が適用されます。プロンプトと応答は基盤モデルの学習に使われません。ただし使える管理機能の範囲は、契約しているMicrosoft 365のプランによって変わります。
Copilotとの会話の履歴は会社の管理者に見られますか?
見られる可能性があります。Microsoft Learnによると、Copilotへのプロンプトと応答は履歴として保存され、管理者はコンテンツ検索やMicrosoft Purviewで表示・管理できます。保存期間を決める保持ポリシーも管理者が設定します。会社のアカウントでの入力は、メールと同じく業務の記録として扱われると考えておくと安心です。
Microsoft 365 Copilotのデータはどこの国で処理されますか?
地域内の最も近いデータセンターで処理されるのが基本ですが、混雑時は他の地域で処理されることがあります。Microsoft Learnは、EU以外の顧客のクエリは米国、EU、その他の地域で処理されると説明しています。EUの利用者にはEUデータ境界の追加の保護があります。
Copilotで他社のAIモデルを使うとデータの扱いは変わりますか?
変わる場合があります。Microsoft 365 CopilotではAnthropicやOpenAIのモデルも提供されており、使うかどうかは管理者が決め、追加の条件が付くことがあります。たとえばAnthropicのモデルは、現在EUデータ境界の対象外です。導入時は管理者が条件を確認してから有効にするのが安全です。
まとめ:Microsoft 365 Copilotの情報漏洩は権限の見直しで防ぐ
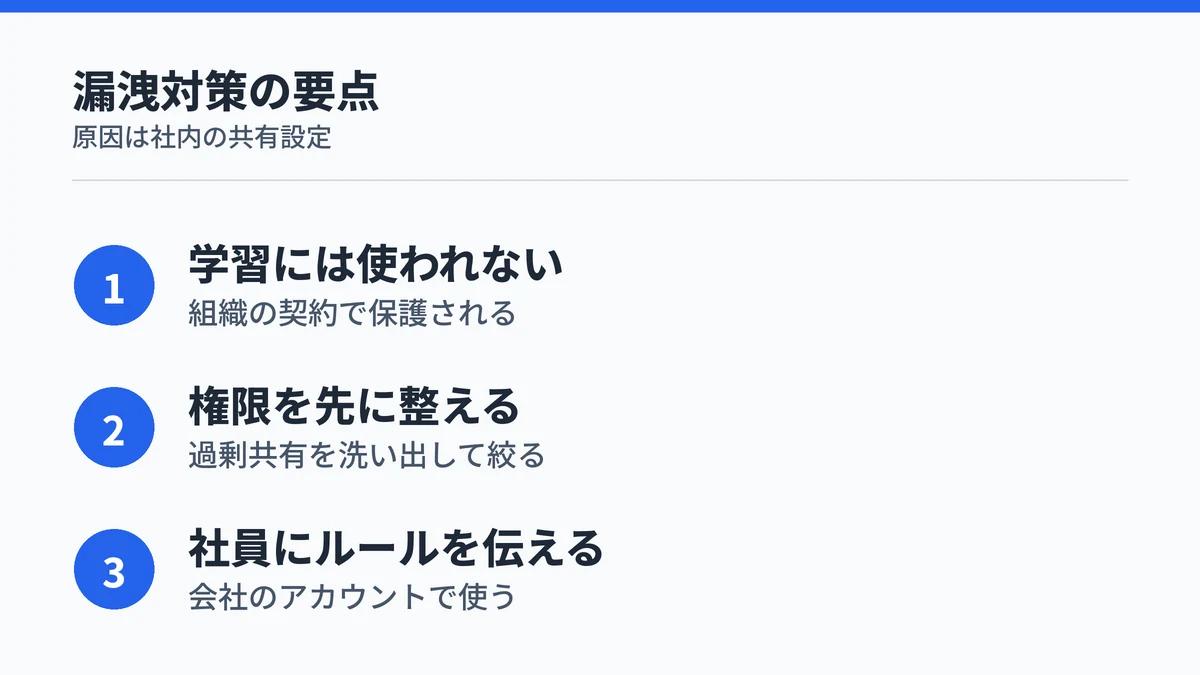
Microsoft 365 Copilotは入力データを学習に使わず、外部への流出を防ぐ仕組みも整っています。漏洩の主な原因はCopilotではなく、社内の共有設定の広さにあると押さえておくと、対策の優先順位を誤りません。
導入前後は、次の順に進めると安心です。
- 自社のプランで使える管理機能を確かめる
- SharePoint 高度な管理のレポートで過剰共有を洗い出す
- 急ぐサイトは制限付きコンテンツ検出で隠す
- 秘密度ラベルとDLPで読ませない情報を決める
- 社員に会社のアカウントで使うルールを伝える
導入の判断や運用を広く考えたいときは、次の記事も参考になります。