Typelessを使い始めた、あるいは検討しているときに、炎上していた、危険では、という情報を見て不安を感じていませんか。2026年2月にSNSで拡散したセキュリティ疑惑の投稿は、今もネット上に残っています。
結論から言うと、Typelessのセキュリティは音声入力AIとして標準的な水準で、炎上の発端となった疑惑の大半は技術的に誤りでした。
この記事では、炎上騒動の経緯と技術的な根拠、公式のデータ保護体制、業務で機密情報をどこまで話してよいかの判断基準を整理します。読み終えるころには、使い続けるかの判断に必要な情報がそろいます。
Typelessの炎上騒動(2026年2月)とは何だったか

2026年2月、X(旧Twitter)で「Typelessをリバースエンジニアリングした結果、深刻なプライバシーリスクを発見した」とする投稿が日本で拡散しました。主に3点の疑惑が指摘されています。
- カメラへの不正アクセスがある
- キーロガーが搭載されており、すべてのキー入力を外部送信している
- 音声データがクラウドに送信されている
この件は日本国内では大きく話題になりましたが、米国ではほぼ注目されませんでした。後の技術的検証により、上記の疑惑はいずれも誤りまたは誇張であることが判明しています。Typelessも公式で見解を発表しており、各疑惑に対して技術的な根拠を示しています。
Typeless炎上の疑惑は技術的に正しかったか

3つの疑惑について、公式情報をもとに根拠を確認します。
同種の懸念は他の音声入力AIでも指摘されやすく、Nottaの安全性の検証も参考になります。
カメラアクセス疑惑:macOSのTCCで技術的に不可能
macOSには「TCC(Transparency, Consent, and Control)」という権限管理の仕組みがあります。カメラ・マイク・位置情報などへのアクセスはOSレベルで制御されており、ユーザーが明示的に許可しない限り、どのアプリもアクセスできない仕組みになっています。
Typelessは音声入力アプリであり、マイクへのアクセスは必要ですが、カメラとの接点は仕様上ありません。macOS TCC機構の特性上、アプリがユーザー許可なしにカメラにアクセスすることは技術的に不可能です。
キーロガー疑惑:ホットキー検出はAlfred等と同じ仕組み
キーロガーとは、すべてのキー入力を記録して外部に送信するソフトウェアのことです。Typelessが使用しているのはこれとは別の機能で、特定のキー組み合わせ(ホットキー)を検知して音声入力を起動するものです。
この実装はAlfredやDiscordなど多くのアプリが採用している標準的なものであり、入力されたキーの内容を記録・外部送信するものではありません。公式の確認によれば、Typelessがキー入力を外部に送信していないことが検証されています。
クラウド送信疑惑:TLS暗号化で通信は保護されている
「音声がクラウドに送信される」という点は事実です。Typelessは音声をリアルタイムでクラウド処理しており、入力した音声はサーバーで文字起こしされてから端末に返されます。
ただし、この通信はTLS(Transport Layer Security)1.2以上で暗号化されています。TLSはHTTPS通信で使われる業界標準の暗号化プロトコルで、現在の標準的な安全水準として広く採用されています。クラウドに送信されること自体は事実ですが、経路は暗号化されており、無防備に流れているわけではありません。
Typelessが実際に収集・保存しているデータ

炎上の根拠が誤りだったとしても、「実際にどのようなデータが使われるのか」は別に確認する必要があります。公式のData Controlsページをもとに整理します。
暗号化や情報漏洩リスクの考え方はPlaud NotePin Sの情報漏洩リスク検証でも扱っています。
音声・文字起こしデータはサーバーに残らない(ゼロデータ保持)
Typelessが採用している「ゼロデータ保持(Zero data retention)」とは、処理後にデータをサーバーに一切保存しない設計方針です。公式のData Controlsページによると、音声データはリアルタイムで処理・変換され、テキストを端末に返した後に即廃棄されます。
この方針は音声・文字起こし・編集内容のすべてに適用されています。処理に使うLLM(大規模言語モデル)は、MicrosoftやGoogleなどのプロバイダーが提供するものです。Typelessはこれらの事業者と「strict zero retention agreements(厳格なゼロ保持契約)」を結んでおり、第三者プロバイダー側でもデータは保存されません。
入力した内容がAIの学習に使われないかも、気になる点の一つです。公式は、ディクテーションのデータをTypeless自身も第三者もモデルの学習に使わないと明記しています。

履歴のクラウド同期はオンにしたときだけ保存される
利用履歴のテキストは、標準ではユーザーの端末の中にだけ保存されます。ただし、複数の端末で履歴をそろえたい人向けに、任意で使えるクラウド同期の機能があります。
公式によると、クラウド同期をオンにすると、履歴のテキストがクラウドに保存される場合があります。オフに戻すと、クラウド上のそのテキストは削除されます。音声そのものは同期の設定にかかわらず保存されません。
機密性の高い内容を扱うなら、クラウド同期はオフのまま使うと安心です。
アカウント情報・利用データは収集される
一方で、音声データとは別に、アカウント管理や運営のために以下の情報は収集されます。
- メールアドレス・氏名・電話番号(アカウント登録情報)
- IPアドレス・デバイスタイプ・ブラウザ情報(アクセスログ)
- 支払い情報(第三者決済サービスを経由して処理)
- フィードバック提出時の診断情報
このほか、音声と一緒に、使っているアプリ名や入力欄の周りのテキストといった限られた文脈情報も送られます。プライバシーポリシーでは、これらも音声と同じくリアルタイムで処理し、保存しないとしています。
プライバシーポリシーには広告パートナーとの共有の可能性も記載されていますが、対象はIPアドレス等の利用データであり、音声データは含まれません。ユーザーデータの売却は行わず、ビジネスモデルはソフトウェア販売に限定されています。
Typelessの運営会社とセキュリティ認証

Typelessは、米国カリフォルニア州のSimply CA LLCが運営しています。セキュリティ認証のSOC 2 Type IIは、2026年2月時点で取得プロセスの途中でした。
Simply CA LLCはどんな会社か
公式サイトの会社紹介ページによると、Typelessを運営するのは米国カリフォルニア州パロアルト拠点のSimply CA LLCです。CEOはスタンフォード大学出身のHuang Songが務めており、米国の法人として事業を展開しています。
炎上当初は「どこの国の会社か分からない」という懸念も見られましたが、所在地・創業者情報は公式サイトで公開されています。ビジネスモデルはソフトウェア販売であり、データ販売で収益を得る構造にはありません。
創業チームの経歴や会社の実在性はTypelessの運営会社と創業者の信頼性で詳しくまとめています。
SOC 2 Type II 認証とは何か・現在の取得状況
SOC 2 Type II は、米国公認会計士協会(AICPA)が定めたセキュリティ認証です。Type II では通常6ヶ月〜1年にわたる実際の運用期間を独立した第三者監査法人が検証するため、形式的な書類対応では取得できない水準の認証になります。
2026年2月時点では「取得プロセス進行中(In Progress)」と公式サイトに記載されていました。現在の取得状況については、炎上後に新設されたTypeless Trust Centerで最新情報を確認することをおすすめします。GDPR・HIPAAへの対応も進行中で、EU/EEA居住者にはデータへのアクセス・削除・修正を求める権利が付与されています。
Typelessと競合ツールのセキュリティ比較
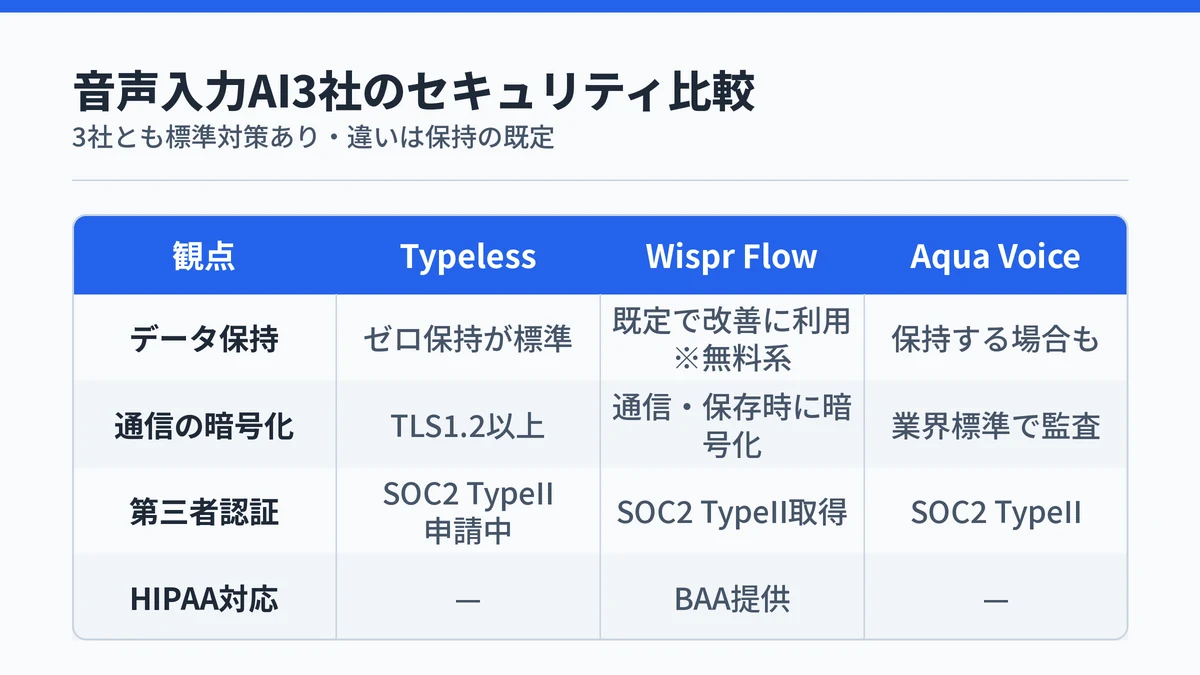
「Typelessだけが危ないのでは」と不安なときは、同じ音声入力AIのWispr FlowやAqua Voiceと並べると位置づけが見えます。主なセキュリティの観点で比べると次のとおりです。
セキュリティ以外の観点も含めた総合比較はTypeless vs Aqua Voiceの速度比較で詳しく解説しています。
| 観点 | Typeless | Wispr Flow | Aqua Voice |
|---|---|---|---|
| 音声・文字起こしの保持 | 標準でゼロデータ保持(処理後に廃棄) | 無料・Proはモデル改善への利用が既定でオン(オフにできる)、Enterpriseは既定でオフ | プライバシーモードがオフだと改善目的で文字起こしを保存する場合あり(オンで保存なし・Teamは強制可) |
| 通信の暗号化 | TLS1.2以上 | TLS1.2以上+保存時にAES-256 | 業界標準の暗号化(SOC 2 Type IIで監査) |
| 第三者認証 | SOC 2 Type IIを取得手続き中(Trust Centerで要確認) | SOC 2 Type II・ISO 27001取得済み(ディクテーションが対象)、HIPAA対応(BAAの締結が必要) | SOC 2 Type II |
| 音声のクラウド送信 | あり(端末外で処理) | あり(端末外で処理) | あり(端末外で処理) |
3社に共通するのは、音声をクラウドで処理する仕組みと、TLSによる通信の暗号化、そしてSOC 2系の第三者監査を受けている、または取得を進めている点です。つまりTypelessのつくり自体が、この分野で特別に危ういわけではありません。
料金や機能面での違いはTypelessとWispr Flowの比較でも取り上げています。
違いが出るのはデータ保持の既定です。Typelessは処理後に保存しないゼロデータ保持が標準です。
一方Wispr Flowは、公式のセキュリティFAQによると、無料プランとProではモデル改善への利用が既定でオンです。Aqua Voiceもプライバシーポリシーで、プライバシーモードがオフのときは製品改善のために文字起こしを保存する場合があるとしています。この点でTypelessはむしろ既定が厳しめで、競合と比べてリスクが高いとはいえません。
特定の規格への対応が必要なら、認証の範囲で選ぶ視点も役立ちます。たとえばWispr Flowは公式のセキュリティFAQでHIPAA対応(BAAの締結が必要)を掲げており、医療系の要件があるなら比較候補になります。
Typelessで機密情報をどこまで話してよいか

ゼロデータ保持の設計を前提に、業務での具体的な利用判断を整理します。
業務利用で話してよいシーン・情報の種類
ゼロデータ保持およびLLMプロバイダーとのzero retention合意を根拠とすると、以下のようなシーンでの利用は現実的な選択肢になります。
- 機密性の低い社内打ち合わせの議事録・タスクメモ
- ブログ記事・提案書・メールの下書き作成
- 個人の業務計画や作業メモの音声入力
- 固有名詞を含まない顧客打ち合わせの概要整理
音声はリアルタイムで処理後に廃棄され、LLMプロバイダー側にも保存されません。一般的なクラウドストレージにファイルを保存するよりも、データが残るリスクが低い構造といえます。
控えたほうがよいシーン・情報の種類
一方で、以下のようなケースでは慎重な判断が必要です。
- 大量の個人情報(氏名・住所・マイナンバー等)を含む会話
- 医療・法的情報など高度な守秘義務が求められるもの(HIPAAへの対応は進行中)
- 社内規定でクラウドサービスへの音声送信を禁止している場合
- 個人データが米国のサーバーで処理されることを問題とする規制環境
アカウント情報や利用データは収集され、Typelessのデータ処理契約(DPA)でも個人データは米国で処理されると定められています。そのため、完全なオフライン要件がある用途には向いていません。
議事録やメールの下書きなど、日常業務の範囲から使い始められます。
Typelessのセキュリティに関するよくある質問
Typelessは音声データをサーバーに保存しますか?
保存しません。Typelessはゼロデータ保持を採用しており、音声は処理してテキストを端末に返した時点で廃棄されます。文字起こしや編集内容もサーバーには残りません。処理に使うMicrosoftやGoogleなどのLLMプロバイダーとも、データを保持しない契約を結んでいます。
Typelessに話した内容はAIの学習に使われますか?
使われません。公式は、ディクテーションのデータをTypeless自身も第三者もモデルの学習に使わないと明記しています。LLMプロバイダーとはゼロ保持の契約を結んでいるため、外部の事業者側でも入力した音声や文章は保存されない仕組みです。
Typelessの炎上で指摘されたキーロガー疑惑は本当ですか?
事実ではありません。Typelessが使っているのは、特定のキーの組み合わせを検知して音声入力を起動するホットキー検出です。AlfredやDiscordなどと同じ標準的な仕組みで、入力したキーの内容を記録して外部へ送る機能ではありません。
Typelessの履歴はクラウドに保存されますか?
標準では保存されず、履歴のテキストは端末の中にだけ残ります。任意のクラウド同期をオンにした場合に限り、履歴のテキストがクラウドに保存されることがあります。同期をオフに戻すとクラウド上のテキストは削除され、音声そのものはどちらの設定でも保存されません。
Typelessを仕事で使っても大丈夫ですか?
議事録や下書き、作業メモなど一般的な業務であれば、安心して使える水準です。ただし、医療や法律など守秘義務の厳しい情報や、社内規定でクラウドへの音声送信を禁止している場合は慎重に判断しましょう。導入前に情報セキュリティの担当者と確認しておくと安心です。
まとめ:Typelessは業務で安全に使えると判断してよいか

炎上の発端となった3つの疑惑(カメラアクセス・キーロガー・クラウド送信)は、技術的検証により大半が誤りまたは誇張だったことが確認されています。ゼロデータ保持・TLS暗号化・LLMプロバイダーとのzero retention合意は、現在の音声入力AIとして標準的な安全対策です。
一般的な業務利用(議事録・下書き作成・作業メモ)の範囲では、安心して使えるレベルにあります。ただし、医療・法律分野など守秘義務が厳しい業種、または社内規定でクラウド音声送信を禁止している場合は、導入前に情報セキュリティ担当者と確認することをおすすめします。SOC 2 Type II 認証の取得状況は変わる可能性があるため、最新情報はTypeless Trust Centerで確認してください。
Typelessの基本機能や価格については、あわせて以下の記事も参考にしてください。
音声は処理後すぐ廃棄されるゼロデータ保持のまま使い始められます。